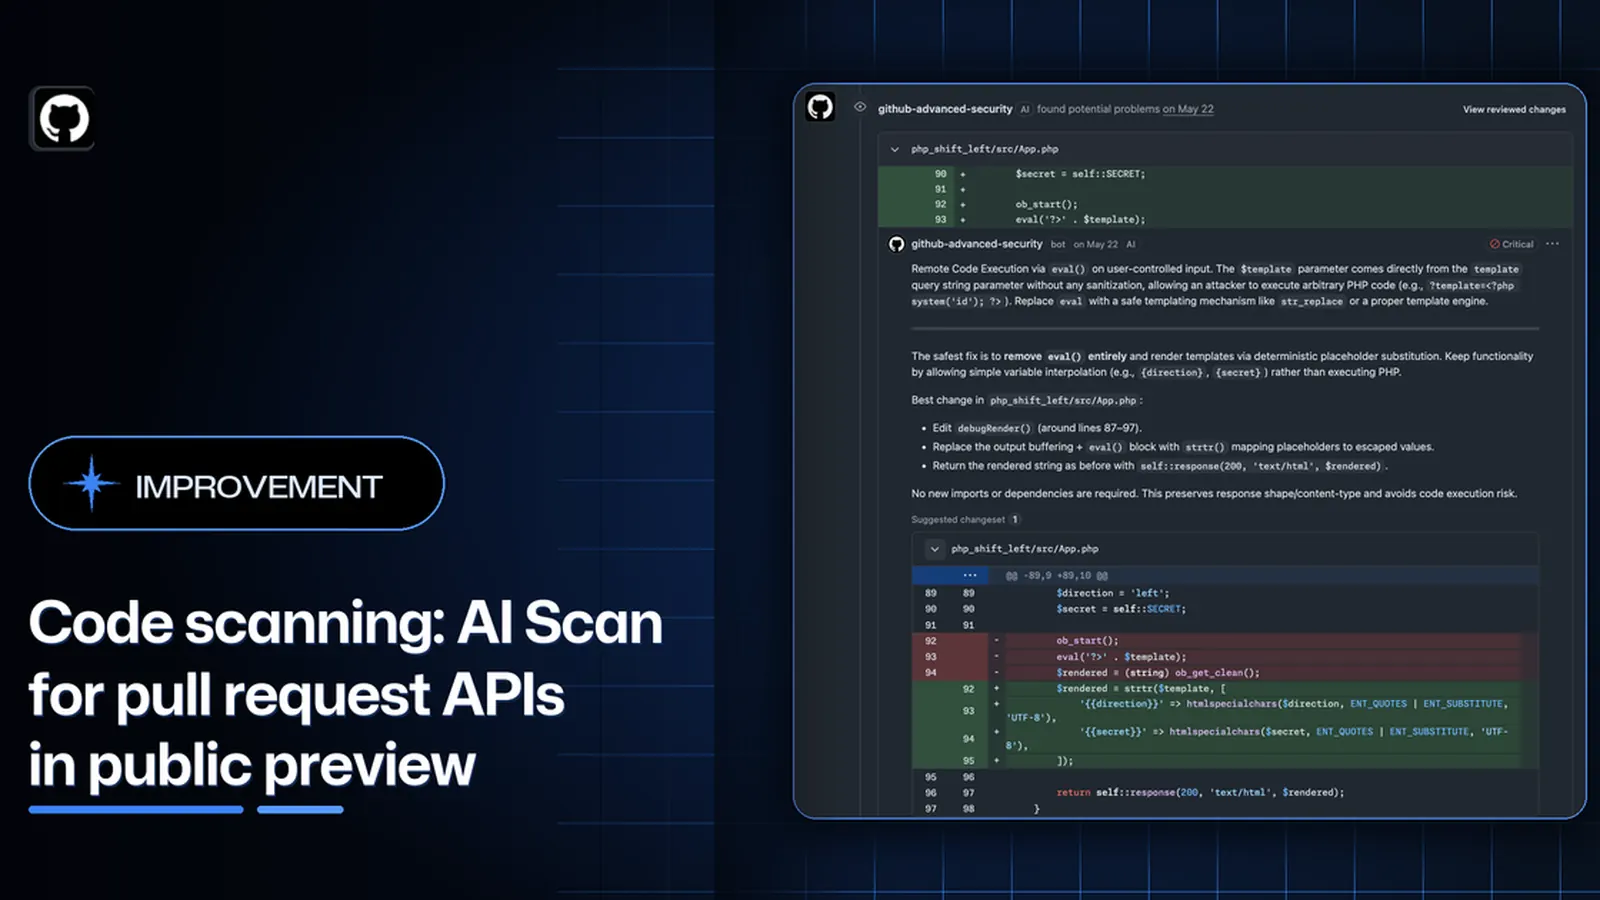
GitHub ouvre en préversion publique des interfaces de programmation pour administrer AI Scan sur les demandes de fusion. Les responsables de sécurité peuvent ainsi déployer cette analyse automatisée sur plusieurs projets sans modifier manuellement chaque dépôt dans l’interface.
Un déploiement pilotable par API
AI Scan complète l’analyse de code en recherchant des vulnérabilités dans les changements proposés par une pull request. Les nouvelles API REST permettent de consulter l’état du service, puis de l’activer ou de le désactiver par automatisation.
Cette approche intéresse surtout les grandes organisations. Elles peuvent intégrer le réglage dans leurs outils de gouvernance, appliquer une politique cohérente lors de la création d’un dépôt et vérifier régulièrement que les projets sensibles restent couverts.
Deux niveaux de configuration
GitHub fournit un point d’entrée au niveau de l’organisation et un autre pour chaque dépôt. La politique globale détermine si les analyses peuvent fonctionner dans l’ensemble de l’espace concerné. Le réglage local affine ensuite la sélection des dépôts.
Un dépôt ne peut cependant pas contourner une désactivation décidée au niveau de l’organisation. Cette hiérarchie évite qu’un projet réactive seul une fonction que l’administrateur a choisi de bloquer.
Une disponibilité encore limitée
La fonction est proposée sur github.com aux clients de GitHub Advanced Security. GitHub Enterprise Server n’est pas pris en charge lors de cette préversion. Les équipes doivent donc vérifier leur formule et leur environnement avant d’intégrer les nouveaux points d’accès.
Comme pour toute API en préversion, les contrats, limites et comportements peuvent encore évoluer. Il est prudent de surveiller la documentation et de tester les scripts dans un périmètre restreint.
Les contrôles à conserver côté équipe
Une détection générée par l’IA doit rester un signal à examiner. Elle peut révéler une faiblesse importante, mais aussi manquer le contexte métier ou produire une alerte qui ne s’applique pas réellement au projet.
Les revues humaines, les tests, la gestion des dépendances et les règles de protection des branches restent indispensables. L’intérêt de l’API est d’étendre la couverture et de centraliser le pilotage, pas de remplacer la politique de sécurité existante.
Source officielle et crédit image : GitHub Changelog — annonce officielle des API AI Scan.