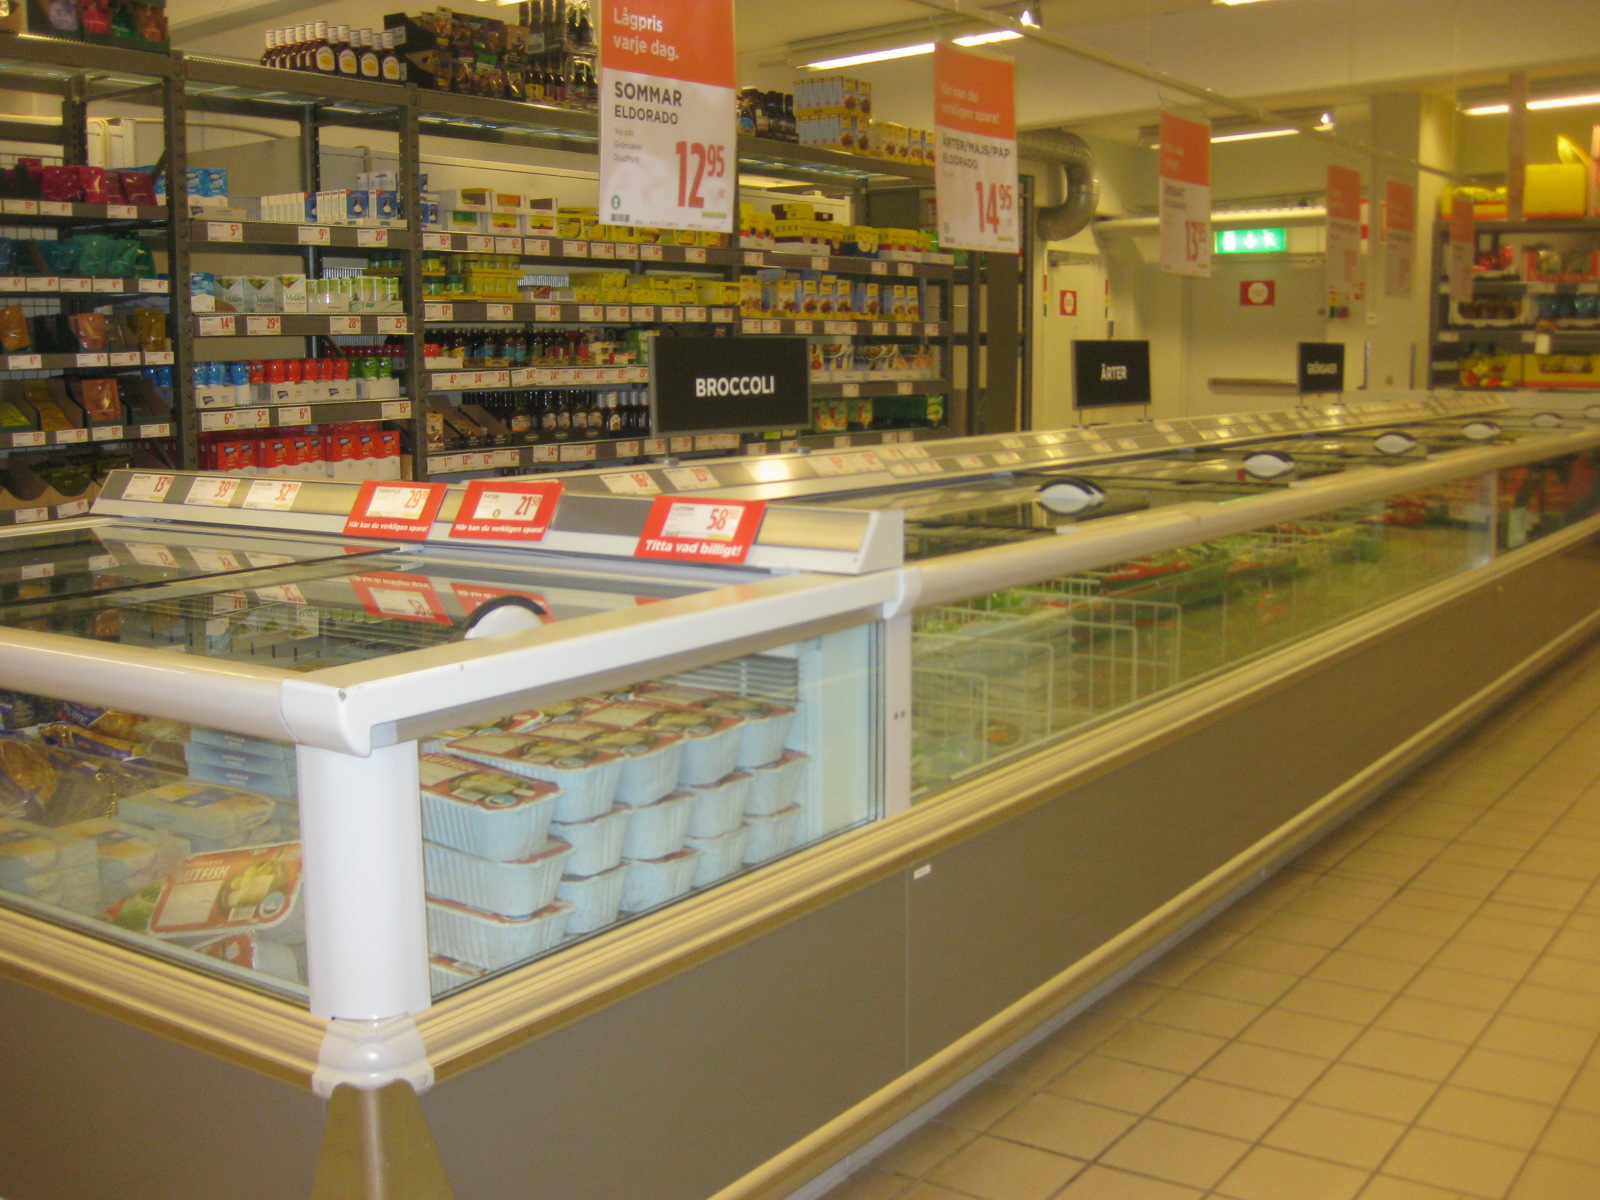
Le 3 novembre 2026, les alertes européennes se sont multipliées après de nouvelles intrusions dans les systèmes de réfrigération de commerces alimentaires. L’Italie a remis en avant ses consignes de protection à la suite d’incidents sur son territoire, tandis que l’Allemagne, la Roumanie et le Royaume-Uni ont rejoint les pays touchés, selon l’AFP. L’enjeu dépasse la panne informatique : une commande à distance peut compromettre les conditions de conservation des marchandises. [1][2]
Quand une fonction normale devient un moyen de sabotage
Les installations frigorifiques comportent des contrôleurs qui règlent les températures et les cycles de dégivrage. Elles peuvent être reliées à des outils de supervision utilisés par les exploitants et les frigoristes. Cette maintenance à distance a une utilité pratique, mais elle donne aussi accès à des fonctions qui agissent directement sur les équipements. L’agence italienne de cybersécurité, l’ACN, décrit des attaques capables de modifier ces paramètres ou d’activer le dégivrage sans autorisation. [1]Ces dispositifs relèvent de la technologie opérationnelle, souvent abrégée OT : des matériels et logiciels qui commandent un processus physique. Dans ce contexte, protéger les données ne suffit pas. Il faut également empêcher qu’une personne non autorisée puisse changer le fonctionnement d’un appareil. Une boutique peut ainsi continuer à encaisser des achats tout en perdant la maîtrise de ses installations frigorifiques. C’est la différence essentielle entre disponibilité du système informatique et continuité réelle de l’activité.
Une extension confirmée, une attribution encore incertaine
Le bilan rapporté le 3 novembre par l’AFP concernait au moins onze pays européens. Les autorités italiennes évoquaient néanmoins un impact encore limité dans leur pays. Ces deux constats ne se contredisent pas : la diffusion géographique d’une attaque ne donne pas, à elle seule, le nombre de magasins atteints ni le montant total des pertes. Aucun responsable ni mobile n’était établi dans ce bilan. Il serait donc prématuré de présenter tous les incidents comme une opération unique attribuée à un même acteur. [2]En Suède, le portail public Krisinformation a confirmé le 3 novembre une élévation des températures lors de l’incident de la veille. Il souligne la difficulté de sécuriser des équipements anciens devenus connectés et précise qu’aucune recommandation particulière n’est adressée au grand public. Les mesures immédiates concernent d’abord les exploitants, leurs responsables techniques et leurs prestataires. [3]
Fermer les accès exposés, sans interrompre le froid
Le CERT-FR recommande depuis son alerte du 12 octobre, actualisée le 16, de retirer d’Internet les interfaces de gestion exposées, de vérifier les réglages, notamment les plages de dégivrage, et de rétablir l’accès distant par un réseau protégé ou un VPN sécurisé. Les correctifs et le remplacement des mots de passe par défaut font partie des mesures indiquées. Un retour aux paramètres d’usine ne suffit pas lorsqu’un équipement reste vulnérable et accessible depuis Internet. [4]L’ACN insiste aussi sur la coordination des interventions : couper une liaison de télémaintenance ne doit pas provoquer un arrêt incontrôlé de la réfrigération. Les droits des prestataires doivent être limités aux installations nécessaires, les alarmes testées et les températures réelles vérifiées. Après une anomalie, refroidir de nouveau les marchandises ne démontre pas qu’elles ont été correctement conservées ; leur évaluation relève des responsables de la sécurité alimentaire. [1]
La leçon opérationnelle est précise : un équipement connecté doit avoir un responsable identifié, un accès maîtrisé et un plan de remplacement lorsqu’il n’est plus maintenu. La sécurité du commerce se joue aussi dans les machines qui restent habituellement hors du champ de l’informatique de bureau.
Sources
[1] ACN — Mesures pour la filière du froid, bulletin du 13 octobre, remis en avant et actualisé le 3 novembre 2026.[2] AFP — Extension des attaques en Europe, 3 novembre 2026.
[3] Krisinformation, autorités suédoises — Incidents de réfrigération, 3 novembre 2026.
[4] CERT-FR — Alerte sur les contrôleurs frigorifiques, 12 octobre 2026, mise à jour le 16 octobre. Sources consultées le 4 novembre 2026.
